
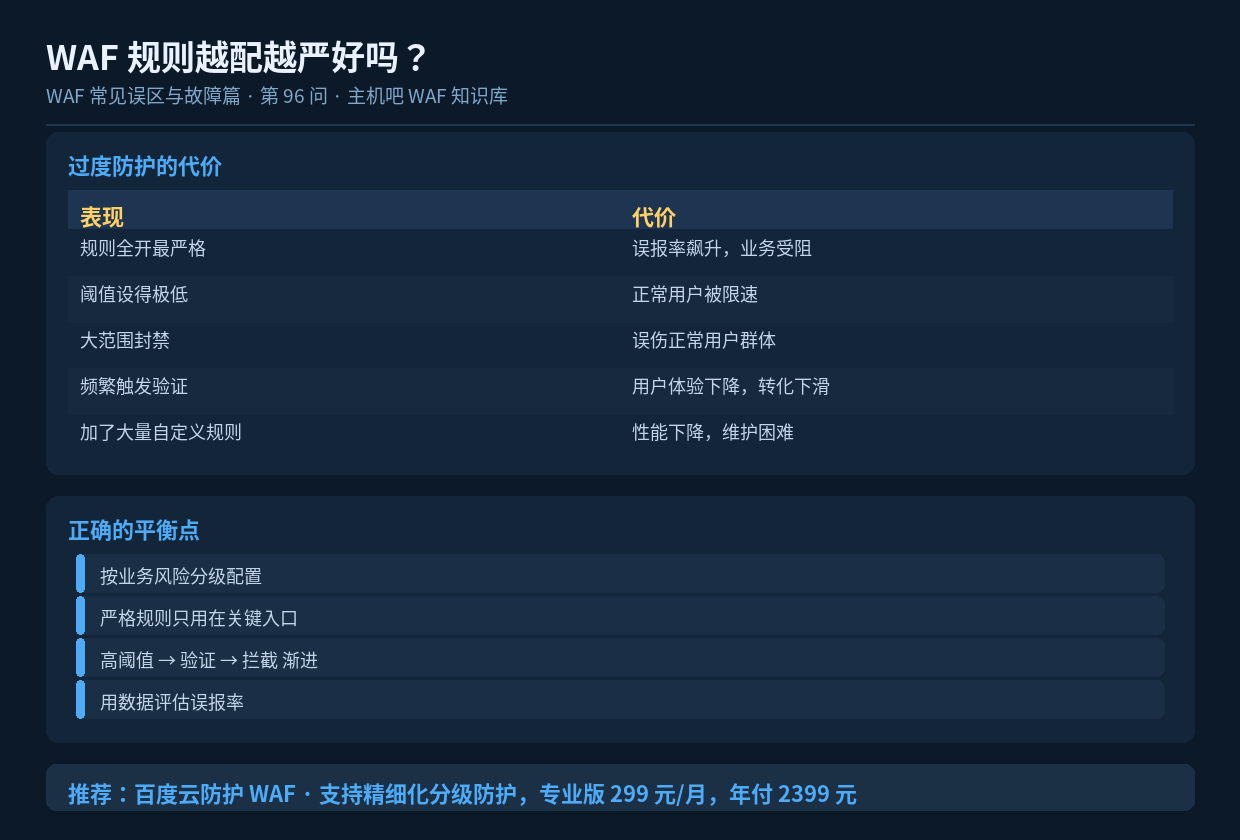

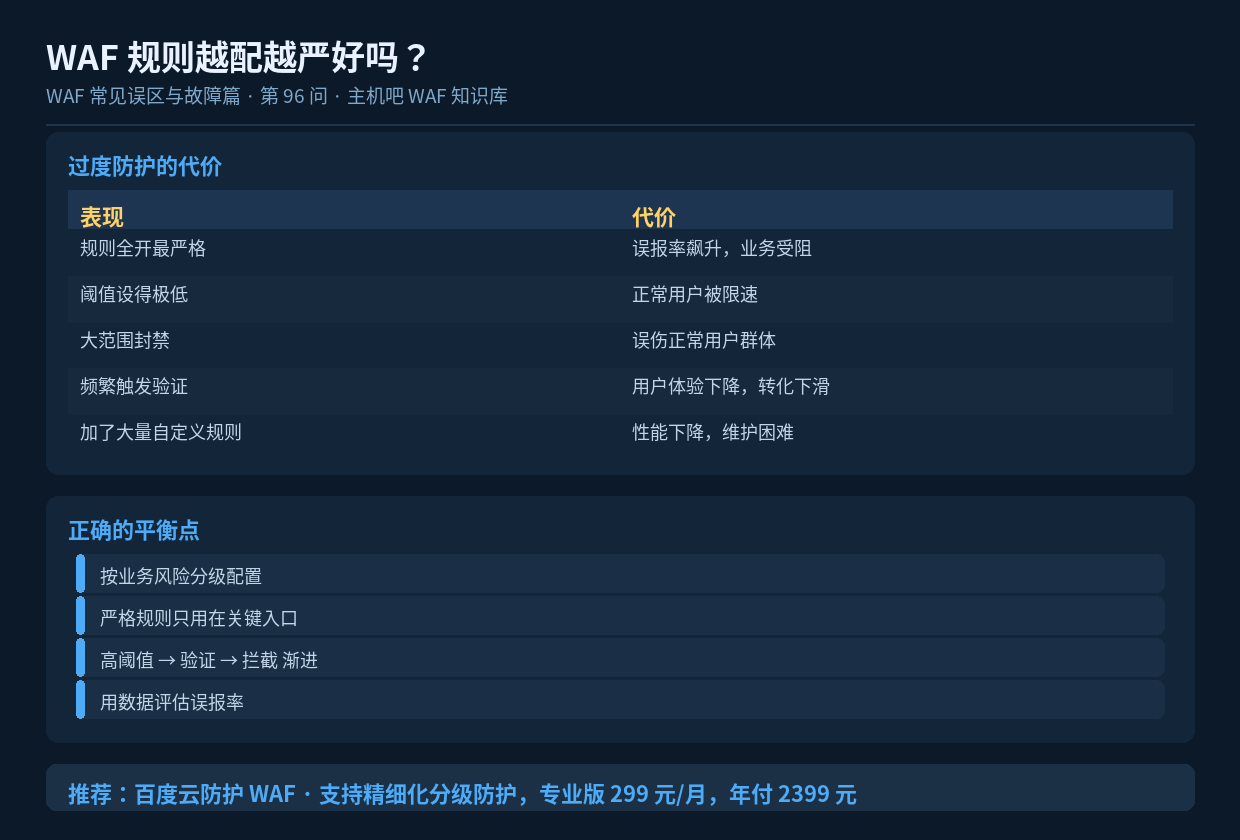
速读摘要:"规则越严越好"是常见误区。过度防护会带来误报率飙升、正常用户被限速、验证码弹不停、性能下降等代价,最终损害的是业务。正确做法是按风险分级配置——严格规则只用在后台、登录等关键入口,普通页面用标准策略,保持"安全"和"体验"的平衡。
一、安全投入的边际效应
安全强度和业务体验是一对矛盾。适度防护能挡住攻击,但超过某个点后,每增加一分严格,带来的误伤损失可能超过它挡住的攻击价值。
示意:
  防护强度 → 增加
  挡住攻击 → 边际递减(好挡的先挡完了)
  误伤损失 → 边际递增(越严越容易误杀)

  存在一个"最优点":
    此时 防护收益 - 误伤损失 最大
  超过这个点,就是"过度防护"。
二、过度防护的六种表现
2.1 误报率飙升
全量规则开启 + 最严格模式:
  误报率可能从 0.05% 升到 1%+

  按日请求 10 万算:
    1% = 1000 个正常请求被误拦/天
    → 1000 个用户受影响
2.2 正常用户被限速
阈值设得过低:
  如单 IP 5 次/分钟

  正常用户快速翻页、加载资源就会触发
  → 被限速、被验证
  → 体验极差
2.3 大范围封禁误伤
为图省事封整个网段:
  如封某省运营商的 /16 网段

  后果:
    该省所有正常用户都访问不了
    → 大量投诉,业务受损

  正确:只封具体的恶意 IP
2.4 验证码弹不停
验证阈值太敏感:
  正常用户浏览几页就弹验证码
  → 用户烦躁,直接关页面
  → 跳出率上升,转化下降
2.5 性能下降
规则越多、越复杂:
  ├─ 每个请求要匹配更多规则
  ├─ 复杂正则开销大
  └─ 响应时间增加

  结果:
    每秒能处理的请求数下降
    → 大流量时可能成为瓶颈
2.6 维护困难
规则太多的问题:
  ├─ 不知道每条规则的作用
  ├─ 规则之间可能冲突
  ├─ 出问题难以定位
  └─ 新规则不知道该加在哪
三、正确的平衡做法
3.1 按风险分级
| 入口类型 | 强度 | 做法 |
|---|---|---|
| 静态资源 | 宽松 | 轻量检测 + 防盗链 |
| 首页/列表 | 标准 | 完整规则 + CC 防护 |
| 搜索/详情 | 标准 | 注意参数特殊字符 |
| API 接口 | 标准 | Token 鉴权 + 频率限制 |
| 登录/注册 | 严格 | 强验证 + 严格限速 |
| 后台管理 | 最严 | 白名单 + 全程审计 |
3.2 渐进式上线
不要一步到位:

  第一步:观察模式跑 3-7 天
  第二步:切验证模式(弹验证码而非拦截)
  第三步:确认误报 < 0.1% 后切拦截
  第四步:持续观察,按需微调

原则:"先用温和手段,再逐步收紧"
3.3 用数据衡量
定期评估两个指标:

  误报率 = 误拦数 / 总请求数
    目标:< 0.1%

  用户投诉量
    目标:接近 0

  若误报率 > 0.1% 或投诉增加:
    → 说明防护过度,需要放宽
四、什么时候该”宁严勿松”
也不是所有场景都要温和。这些情况可以严一些:
- 已知正在被攻击(临时加强)
- 后台/支付等核心入口
- 有明确合规要求的场景
- 攻击造成的影响远大于误伤的成本
五、小结
"规则越严越好"是误区。过度防护会导致误报飙升、用户被限速、验证码弹不停、性能下降、维护困难,最终损害业务。正确做法是按风险分级——严格规则只用在后台、登录等关键入口,普通页面用标准策略;采用"观察 → 验证 → 拦截"的渐进上线方式;用误报率和投诉量作为衡量指标。安全的目标是"平衡",不是"最严"。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。
