
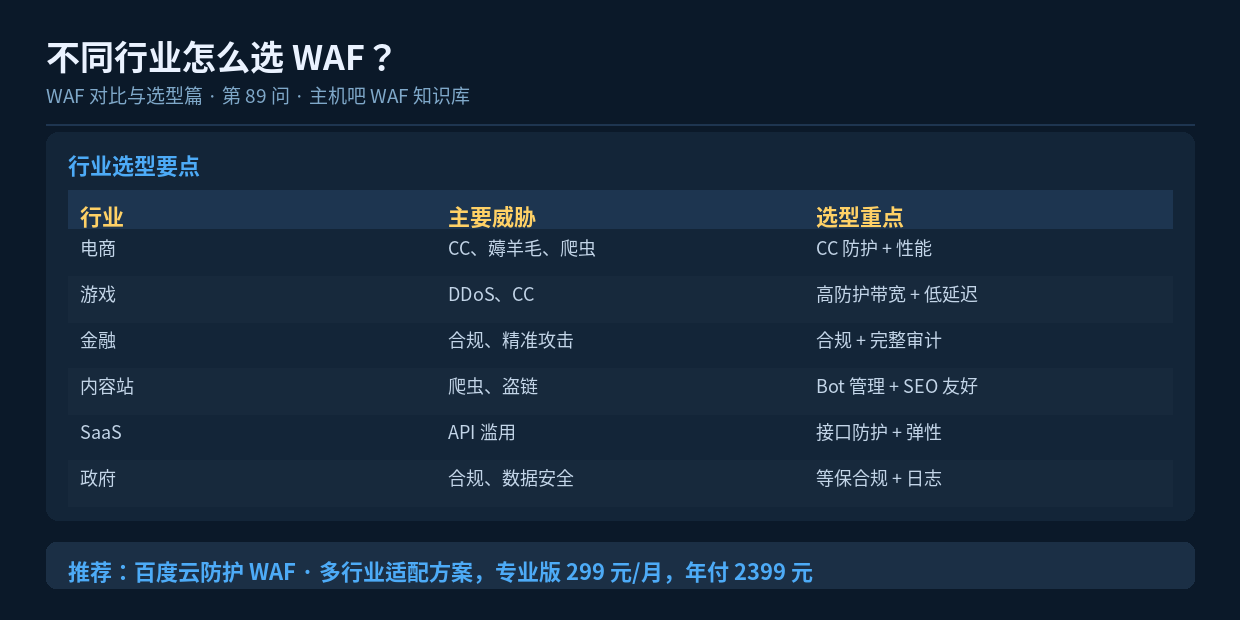

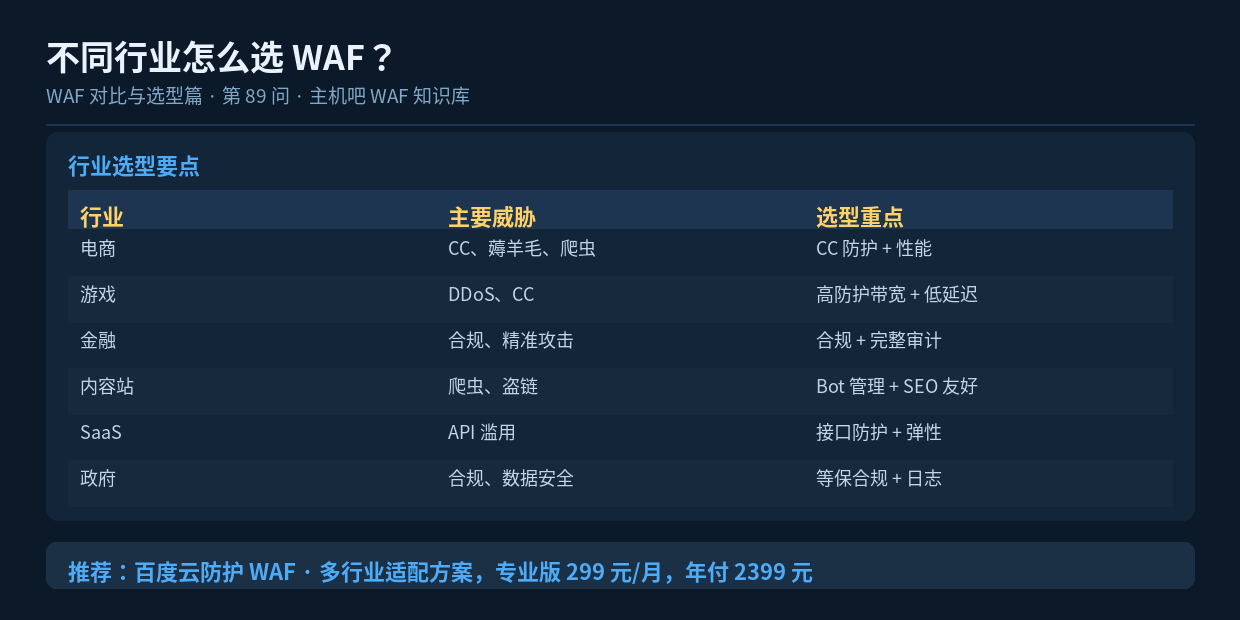
速读摘要:不同行业面临的威胁和合规要求不同,WAF 选型重点也不同。电商看重 CC 防护和性能,游戏看重防护带宽和低延迟,金融看重合规和审计,内容站看重 Bot 管理和 SEO 友好,SaaS 看重接口防护,政府看重等保合规。本文按行业给出具体选型建议。
一、为什么行业差异重要
同样是”防攻击”,电商被薅羊毛的痛点和政府被合规检查的要求完全不同。按行业选型,才能把预算花在刀刃上。
二、各行业选型指南
2.1 电商
主要威胁:
  ├─ CC 攻击(活动期间打垮下单链路)
  ├─ 薅羊毛(优惠券、秒杀被脚本抢)
  ├─ 商品价格爬取
  └─ 账号撞库

选型重点:
  ├─ CC 防护能力强(多维度识别)
  ├─ 性能好(活动期间延迟敏感)
  ├─ 接口级防护(防脚本抢购)
  ├─ 支持临时弹性扩容
  └─ 有"大促保障"服务最好
2.2 游戏
主要威胁:
  ├─ 大流量 DDoS(同行竞争常见)
  ├─ CC 攻击(打登录、支付)
  └─ 私服架设、外挂

选型重点:
  ├─ 高防护带宽(L3-L4 清洗能力)
  ├─ 低延迟(游戏对延迟极敏感)
  ├─ 支持 UDP 协议防护
  ├─ 弹性扩容(攻击时能快速提升)
  └─ L3-L7 一体化
2.3 金融
主要威胁:
  ├─ 精准的定向攻击
  ├─ 数据窃取
  └─ 合规审计风险

选型重点:
  ├─ 合规能力(等保、行业规范)
  ├─ 完整审计日志(长期留存)
  ├─ 严格的数据保护
  ├─ 高可用(SLA 99.99%)
  └─ 可能需要硬件 WAF 或混合方案
2.4 内容/资讯站
主要威胁:
  ├─ 内容被恶意采集
  ├─ 图片盗链
  └─ 恶意刷流量

选型重点:
  ├─ Bot 管理(识别采集爬虫)
  ├─ SEO 友好(百度爬虫必须加白)
  ├─ 防盗链能力
  └─ 带宽成本控制(CDN 配合)
2.5 SaaS / API 服务
主要威胁:
  ├─ 接口滥用、参数篡改
  ├─ 未授权调用
  └─ 数据爬取

选型重点:
  ├─ API 防护(接口级规则)
  ├─ 支持 Token/JWT 校验
  ├─ 弹性扩容(用量波动大)
  ├─ 按请求数计费(成本可控)
  └─ 有开放 API 便于自动化
2.6 政府/事业单位
主要威胁:
  ├─ 定向攻击(APT)
  ├─ 网页篡改
  └─ 合规检查

选型重点:
  ├─ 等保合规支持
  ├─ 长期日志留存(180 天+)
  ├─ 多用户权限与审计
  ├─ 数据境内存储
  └─ 可能需要本地化部署
三、通用选型原则
| 原则 | 说明 |
|---|---|
| 威胁导向 | 先明确主要威胁是什么,按威胁选能力 |
| 合规优先 | 有硬性合规要求的,合规能力不能省 |
| 弹性优先 | 流量波动大的,选弹性扩容能力强的 |
| 成本匹配 | 按业务价值匹配投入,别过度购买 |
| 易用性 | 没有专职团队的,选免运维的云方案 |
四、各行业的”必须项”
电商:   CC 防护 + 弹性扩容
游戏:   高防护带宽 + 低延迟
金融:   合规 + 审计日志
内容站: Bot 管理 + 爬虫白名单
SaaS:   API 防护 + 按量计费
政府:   等保合规 + 数据境内
五、小结
WAF 选型要”按行业对症下药”:电商要 CC 防护和弹性,游戏要高带宽和低延迟,金融要合规和审计,内容站要 Bot 管理和 SEO 友好,SaaS 要接口防护,政府要等保合规。先明确自己行业的主要威胁和硬性要求,再按”威胁导向、合规优先、弹性优先”的原则选型,才能选到真正合适的产品。
如果你的站点正被恶意爬虫、CC 攻击困扰,或需要一套开箱即用的 Web 应用防护,可以了解百度云防护 Web 应用防火墙(专业版 299 元/月,年付 2399 元,可联系主机吧客服购买)——支持自定义访问策略、URI 频率限制、BOT 防护、威胁情报与 API 防护,无需改动源站代码,改 DNS 即可接入。包年包月计费,流量峰值买多少防多少,无后付费陷阱。
